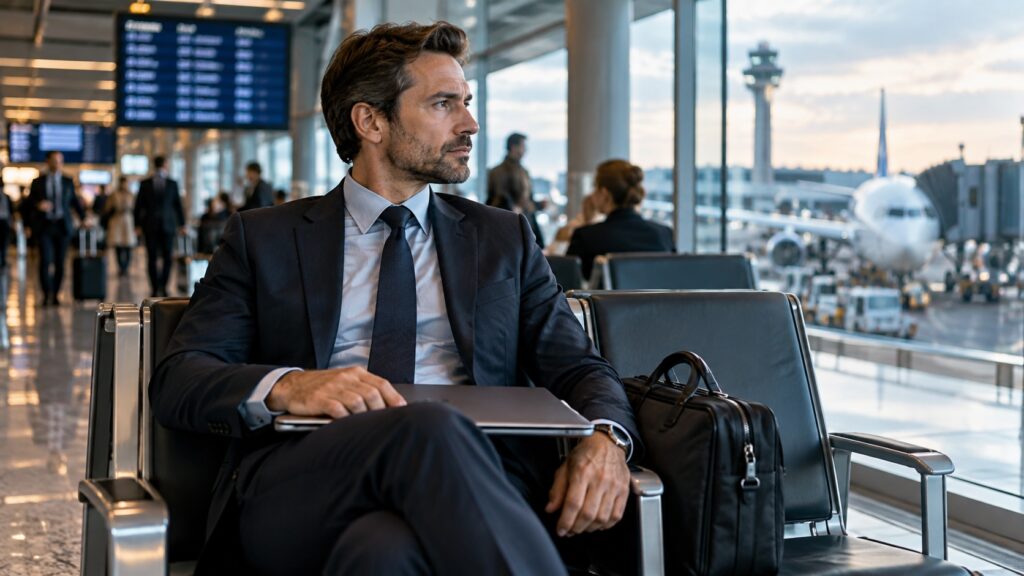
Dienstreisen gehören zum normalen Projektgeschäft. Notebook auf, im Zug noch eine Präsentation überarbeiten, am Flughafen E-Mails beantworten oder im Hotel mit dem Projektteam telefonieren. Bei VS-NUR FÜR DEN DIENSTGEBRAUCH ist genau diese Routine kritisch. Flughafen, Bahnhof, Zug, Flugzeug und Hotel sind keine kontrollierten Arbeitsbereiche. Wer VS-NfD mitführt oder verarbeitet, muss deshalb bereits vor der Reise entscheiden, was tatsächlich notwendig, zulässig und organisatorisch freigegeben ist.
Grundlage für Unternehmen im Geheimschutzverfahren ist das VS-NfD-Merkblatt nach Anlage 4 des Geheimschutzhandbuchs (GHB). Es ist jedoch nicht die einzige maßgebliche Vorgabe. Zusätzlich gelten die konkreten Anforderungen des jeweiligen VS-Auftraggebers sowie die internen Geheimschutzanweisungen des eigenen Unternehmens. Der Sicherheitsbeauftragte kann auf Grundlage des Auftrags, der eingesetzten VS-IT, des Reiseziels oder der konkreten Risikolage weitergehende Vorgaben festlegen. Diese Anweisungen sind für die betroffenen Mitarbeiter verbindlich. Im Zweifel gilt deshalb nicht die bequemste, sondern die sicherere Regelung.
Die erste Sicherheitsentscheidung fällt bereits vor Reisebeginn. Die richtige Frage lautet nicht, wie unterwegs möglichst komfortabel mit VS-NfD gearbeitet werden kann, sondern ob die Mitnahme überhaupt erforderlich ist. Es sollten nur die Informationen und Systeme mitgeführt werden, die für den konkreten Auftrag tatsächlich benötigt werden. Vollständige Projektablagen, umfangreiche lokale Datenbestände oder Unterlagen „für alle Fälle“ erhöhen lediglich das Risiko.
Elektronische VS-NfD dürfen ausschließlich mit der dafür vorgesehenen und freigegebenen VS-IT verarbeitet werden. Ein gewöhnliches Firmennotebook wird nicht allein durch Festplattenverschlüsselung, VPN oder Endpoint Security zu geeigneter VS-IT. Welche Geräte, Kommunikationswege, Netze und Anwendungen verwendet werden dürfen, ergibt sich aus der jeweiligen Freigabe, den Vorgaben des VS-Auftraggebers und den internen Anweisungen des SiBe. Private Geräte, private Datenträger oder improvisierte Lösungen sind keine Alternative.
Besondere Aufmerksamkeit erfordern Flughäfen und Bahnhöfe. Sicherheitskontrollen, Lounges, Restaurants und Wartebereiche sind öffentlich oder zumindest für einen nicht kontrollierbaren Personenkreis zugänglich. VS-NfD sollten dort grundsätzlich weder sichtbar bearbeitet noch besprochen werden. Ein Privacy Filter reduziert lediglich die Einsehbarkeit eines Displays. Er verwandelt einen Sitzplatz am Gate nicht in einen geeigneten VS-Arbeitsplatz.
Dasselbe gilt für Zug und Flugzeug. Sitznachbarn wechseln, Personen stehen im Gang, Kameras und Smartphones sind allgegenwärtig. Hinzu kommen inzwischen unauffällige Aufzeichnungsmöglichkeiten wie Smart Glasses. Wenn nicht zuverlässig verhindert werden kann, dass Unbefugte Kenntnis nehmen, bleibt der Bildschirm geschlossen. Die Reisezeit kann für nicht eingestufte Arbeiten genutzt werden.
Auch Gespräche sind Teil des Geheimschutzes. VS bestehen nicht nur aus Dateien und Dokumenten. Technische Details, Projektzusammenhänge, Probleme eines Systems, Lieferanteninformationen oder andere geheimhaltungsbedürftige Inhalte dürfen nicht deshalb öffentlich besprochen werden, weil kein Dokument vorliegt. Telefonate im Zug, in der Lounge oder in der Warteschlange können genauso problematisch sein wie ein offener Bildschirm.
VS-Unterlagen und VS-IT sollten auf Reisen grundsätzlich unter persönlicher Kontrolle bleiben. Besonders kritisch sind Sicherheitskontrollen, bei denen Notebook und Handgepäck zeitweise vom Reisenden getrennt werden. VS-relevante Geräte und Unterlagen gehören nicht in aufgegebenes Gepäck. Auch ein Hotelzimmer oder Hotelsafe ist nicht automatisch ein geeigneter Aufbewahrungsort. Reinigungskräfte, Techniker, Hotelpersonal oder externe Dienstleister können Zutritt erhalten. Die zulässige Aufbewahrung muss deshalb vor Reisebeginn geklärt werden.
Genau hier ist die Rolle des SiBe entscheidend. Beschäftigte sollten nicht erst im Hotel überlegen müssen, was mit der VS-IT während eines Abendessens passiert oder ob ein bestimmter Safe ausreichend ist. Solche Situationen gehören in die Reisevorbereitung. Der SiBe muss bei Bedarf festlegen, welche Schutzmaßnahmen anzuwenden sind, ob eine Mitnahme zulässig ist und ob zusätzliche Genehmigungen oder Abstimmungen mit dem VS-Auftraggeber erforderlich sind. Kann eine sichere Aufbewahrung nicht gewährleistet werden, sollte die VS nicht mitgenommen werden.
Auch die technische Umgebung auf Reisen bleibt fremd. Hotel-, Bahn- und Flughafen-WLAN sollten grundsätzlich als nicht vertrauenswürdig behandelt werden. Entscheidend ist jedoch nicht, ob irgendein VPN verwendet wird, sondern ob die Verbindung innerhalb der freigegebenen VS-IT-Architektur vorgesehen ist. Eigenmächtige technische Lösungen können bestehende Sicherheitsfreigaben unterlaufen und sind deshalb zu vermeiden.
Nicht benötigte Funkverbindungen und Schnittstellen sollten deaktiviert werden. Dazu können Bluetooth, automatische WLAN-Verbindungen, drahtlose Bildschirmübertragung oder andere Sharing-Funktionen gehören. Fremde USB-Anschlüsse, öffentliche Ladeports, Hotel-Fernseher oder unbekannte Präsentationssysteme sollten nicht spontan mit VS-IT verbunden werden. Was im privaten Umfeld bequem ist, kann im Geheimschutz einen zusätzlichen, nicht kontrollierten Datenweg schaffen.
Ein oft unterschätzter Informationsabfluss entsteht über Sperrbildschirme, Kalender und Benachrichtigungen. Auch wenn kein VS-Dokument geöffnet ist, können Projektbezeichnungen, Betreffzeilen, Teilnehmernamen oder Nachrichtenausschnitte sensible Zusammenhänge offenlegen. Reisegeräte sollten daher so konfiguriert sein, dass auf gesperrten Displays keine unnötigen Informationen erscheinen.
Besonders strikt muss der Umgang mit Cloud-Diensten, Online-Übersetzern, privaten Messengern und generativer KI sein. VS-Inhalte dürfen nicht deshalb in einen externen Dienst eingegeben werden, weil dieser im normalen Unternehmensalltag genutzt wird. Dasselbe gilt für das Fotografieren von Unterlagen mit privaten Smartphones oder das Übertragen von Informationen auf nicht freigegebene Geräte. Maßgeblich bleibt immer die für den konkreten VS-Auftrag zugelassene technische Umgebung.
Bei Auslandsreisen kommen weitere Anforderungen hinzu. Vor Reiseantritt muss geklärt werden, ob VS-NfD oder VS-IT überhaupt in das Zielland mitgenommen werden dürfen und welche zusätzlichen Vorgaben bestehen. Der VS-Auftraggeber kann hierfür besondere Bedingungen festlegen. Ebenso kann der SiBe aufgrund des Ziellandes oder der Reiseumstände zusätzliche Sicherheitsmaßnahmen anordnen oder die Mitnahme untersagen. Eine Reise ins Ausland darf deshalb nicht mit der Annahme beginnen, dass die Regeln des normalen Inlandsbetriebs unverändert gelten.
Ebenso wichtig ist ein klarer Prozess für Sicherheitsvorfälle. Verlust und Diebstahl sind offensichtlich, relevant kann aber bereits ein zeitweiser Kontrollverlust über ein Gerät sein. Ein Notebook, das unbeaufsichtigt war oder möglicherweise von einem Dritten manipuliert wurde, sollte nicht einfach weiterverwendet werden. Bestehen Zweifel an der Vertraulichkeit oder Integrität, muss der Vorfall unverzüglich nach den internen Meldewegen an den SiBe beziehungsweise die zuständige Sicherheitsorganisation gemeldet werden. Der Mitarbeiter sollte nicht selbst entscheiden, dass „wahrscheinlich nichts passiert ist“.
Für Unternehmen, die in den Defence-Markt eintreten, sollte deshalb eine verbindliche VS-NfD Travel Security Policy bestehen. Sie muss festlegen, wer VS mitnehmen darf, welche IT eingesetzt werden darf, wo gearbeitet werden darf, wie Aufbewahrung und Transport erfolgen, welche Kommunikationswege zulässig sind und wie bei Verlust, Kontrollverlust oder anderen Sicherheitsvorfällen zu reagieren ist. Grundlage bilden das VS-NfD-Merkblatt, die Anforderungen des jeweiligen VS-Auftraggebers und die internen Anweisungen des SiBe. Diese drei Ebenen müssen zusammen betrachtet werden.
Der wichtigste Grundsatz bleibt einfach: Nur weil mobiles Arbeiten technisch möglich ist, ist es nicht automatisch geheimschutzrechtlich zulässig. Professioneller Geheimschutz zeigt sich gerade unterwegs darin, zu wissen, wann der Bildschirm geschlossen bleibt, wann ein Gespräch nicht geführt wird, wann der SiBe einzubeziehen ist und wann eine VS besser gar nicht erst mitgenommen wird.