VS-NfD auf Reisen: Wenn der Arbeitsplatz öffentlich wird
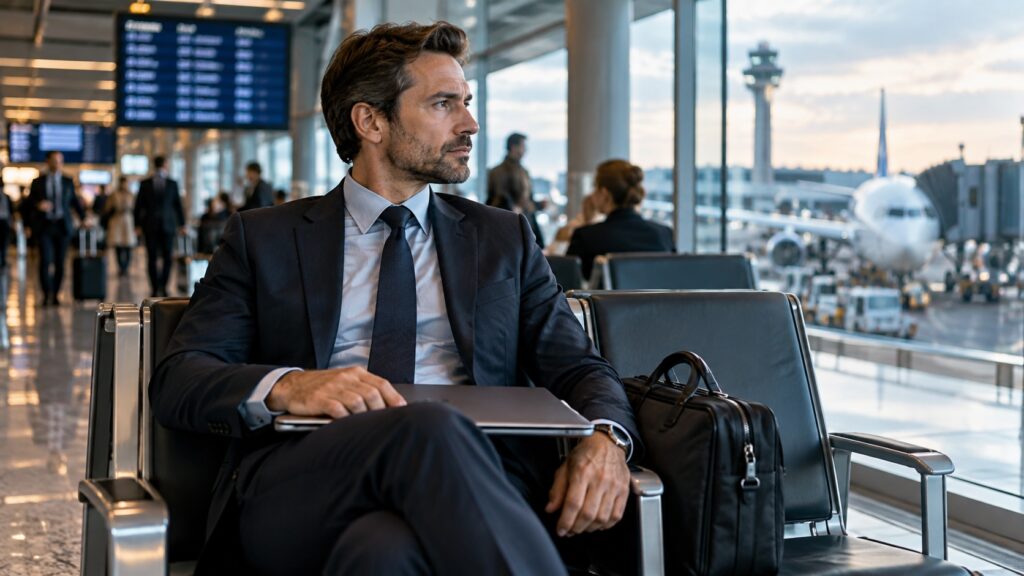
VS-NfD endet nicht an der Bürotür. Auf Dienstreisen entstehen besondere Risiken: im Zug, am Flughafen, im Hotel oder bei der Nutzung fremder Netze. Wer Verschlusssachen mitführt oder verarbeitet, muss deshalb nicht nur das VS-NfD-Merkblatt beachten, sondern ebenso die Vorgaben des VS-Auftraggebers und die verbindlichen Anweisungen des eigenen Sicherheitsbeauftragten. Entscheidend ist nicht, was technisch möglich ist, sondern was unter den konkreten Bedingungen tatsächlich zulässig und sicher ist.
Secure by Design: Wenn Cybersicherheit Teil des Verteidigungssystems wird
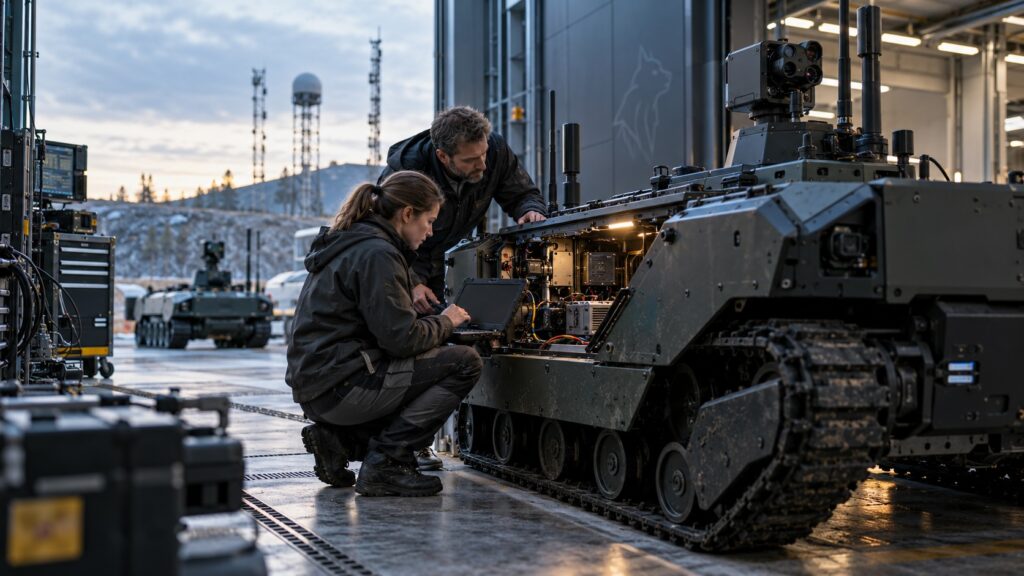
Moderne Verteidigungssysteme müssen nicht erst ausfallen, um unwirksam zu werden. Wenn Software, Sensordaten, Kommunikation oder Systemkonfiguration nicht mehr vertrauenswürdig sind, ist das Vertrauen in den Betrieb möglicherweise bereits verloren. „Secure by Design“ verlagert die Cybersicherheit dorthin, wo sie hingehört: in die Architektur, die Technik und die Produktentwicklung – lange bevor ein System in Betrieb genommen wird.
Warum Netztrennung bei VS-NfD mehr ist als eine regulatorische Pflicht

Netztrennung bei VS-NfD ist weit mehr als eine formale Vorgabe. Sie begrenzt die Folgen erfolgreicher Angriffe, reduziert unbeabsichtigte Datenbewegungen, trennt technische Vertrauensräume und macht den Grundsatz „Kenntnis nur, wenn nötig“ erst wirklich belastbar. Der Beitrag zeigt, warum eine klar abgegrenzte VS-IT nicht nur Compliance erfüllt, sondern ganz praktisch Angriffsflächen, Risiken und Folgekosten reduziert.