Wer als Unternehmen Verschlusssachen des Geheimhaltungsgrades VS-NUR FÜR DEN DIENSTGEBRAUCH (VS-NfD) auf IT-Systemen verarbeitet, muss nicht nur geeignete Schutzmaßnahmen umsetzen. Er muss deren Einhaltung auch eigenverantwortlich bestätigen.
Die Selbstakkreditierung ist dafür ein eigener, ausdrücklich im VS-NfD-Merkblatt geregelter Prozess. Ihre Grundlage bildet Teil 3, Ziffer 5 des Merkblatts (Anlage 4 zum Geheimschutzhandbuch).
Was macht die Selbstakkreditierung besonders?
Anders als bei einer klassischen Zertifizierung erfolgt keine externe Akkreditierung durch eine Prüfstelle. Stattdessen bestätigt die benannte VS-NfD-verantwortliche Person der Geschäftsleitung spätestens alle drei Jahre schriftlich, dass die maßgeblichen IT-Anforderungen umgesetzt sind. Auf Verlangen ist diese Bestätigung dem VS-NfD-Auftraggeber oder dem Bundesministerium für Wirtschaft und Energie (BMWE) vorzulegen.
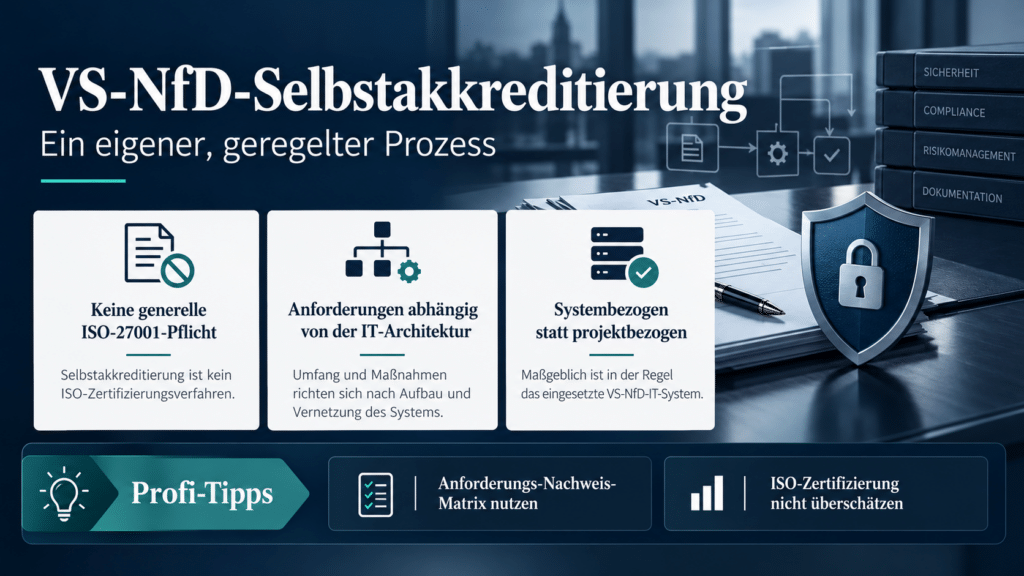
Dabei sind drei Besonderheiten entscheidend:
Wichtig ist außerdem die Unterscheidung zwischen der Freigabe eines IT-Systems vor seiner ersten Nutzung, der BSI-Zulassung einzelner Sicherheitsprodukte und der Selbstakkreditierung des Unternehmens. Diese Vorgänge erfüllen unterschiedliche Zwecke.
In fünf Schritten zur Selbstakkreditierung
1. Geltungsbereich festlegen
Welche Systeme, Standorte und Verarbeitungsprozesse sind betroffen? Handelt es sich um isolierte Arbeitsplätze oder vernetzte Infrastrukturen? Auch zusätzliche Anforderungen des Auftraggebers sind zu berücksichtigen.
2. Verantwortlichkeiten und Schutzmaßnahmen klären
Die VS-NfD-verantwortliche Person muss benannt sein. Anschließend werden die jeweils anwendbaren Anforderungen des Merkblatts geprüft – von Zugriffsrechten über Netztrennung und Verschlüsselung bis zu den Einsatz- und Betriebsbedingungen erforderlicher BSI-zugelassener Sicherheitsprodukte.
3. Umsetzung nachvollziehbar dokumentieren
Entscheidend ist der belastbare Nachweis. Je nach IT-Architektur gehören dazu ein Informationssicherheitskonzept, ein IT-Grundschutz-Check, eine Risikoanalyse und eine Umsetzungsplanung.
4. Freigabe und schriftliche Bestätigung durchführen
Die verantwortliche Person gibt die betroffenen IT-Systeme und Arbeitsbereiche vor der ersten Nutzung frei. Die Selbstakkreditierung dokumentiert anschließend eigenständig die Umsetzung der Anforderungen gegenüber der Geschäftsleitung.
5. Regelmäßig überprüfen
Spätestens alle drei Jahre ist die schriftliche Bestätigung zu erneuern. Bei relevanten Änderungen müssen insbesondere Sicherheitskonzept und Risikoanalyse, soweit erforderlich, fortgeschrieben werden.
Zwei Praxistipps aus Sicht des Geheimschutzes
Praxistipp 1: Eine Anforderungs-Nachweis-Matrix verwenden.
Ordnen Sie jeder anwendbaren Vorgabe des VS-NfD-Merkblatts eine konkrete Maßnahme, einen Verantwortlichen und einen überprüfbaren Nachweis zu. Das reduziert Dokumentationslücken und erleichtert spätere Kontrollen.
Praxistipp 2: Bestehende ISO-Zertifizierungen nicht überschätzen.
Eine ISO-27001-Zertifizierung außerhalb des IT-Grundschutzes belegt nicht automatisch die Erfüllung aller einschlägigen Anforderungen. Eine Differenzanalyse zum BSI-IT-Grundschutz kann notwendig sein.
Fazit
Die Selbstakkreditierung ist weder ein Ersatz für technische Sicherheit noch eine reine Unterschriftsleistung. Sie führt technische, organisatorische und dokumentarische Anforderungen in einem nachvollziehbaren Verantwortungsprozess zusammen.
Wer die Selbstakkreditierung von Anfang an als festen Bestandteil seiner VS-NfD-Sicherheitsorganisation versteht, schafft nicht nur Nachweissicherheit, sondern auch eine belastbare Grundlage für zukünftige VS-NfD-Aufträge.
Die fünf Schritte und die beiden Praxistipps sind redaktionelle Handlungsempfehlungen, kein amtlich vorgegebener Ablaufplan. Maßgeblich bleiben das VS-NfD-Merkblatt und die jeweiligen vertraglichen Anforderungen.